Un investigador publica ns2jb, el primer jailbreak por software para Switch 2, según su autor
El investigador Sammy Hajhamid, conocido como pepsipu, ha publicado ns2jb, un jailbreak solo de software para Switch 2 que funciona en el firmware 23.0.1. Es tethered, así que hay que reaplicarlo en cada reinicio, y según su autor es el primero de este tipo para la consola.
El autor presentó el hallazgo en X y lo detalla en una entrada técnica de su blog, con el código disponible en GitLab. Según explica, ns2jb permite ejecutar código nativo con los permisos de cualquier sysmodule ordinario y del sysmodule fs. Eso abre la puerta al homebrew, a la ingeniería inversa y a los mods de juegos, a copiar partidas guardadas fuera de la consola y a acceder a buena parte de los periféricos mediante MMIO. Hajhamid añade que, hasta donde sabe, es el primer exploit así para Switch 2.
Cómo funciona
La cadena de ataque no parte de Switch 2, sino de un juego de la Switch original: SmileBASIC 4. Según el blog, un desbordamiento de enteros de 32 bits en el intérprete, al usar la instrucción REMOVE, permite leer y escribir fuera de los límites de memoria. Desde ahí, un segundo fallo, un desbordamiento de búfer en la normalización de rutas del módulo fs, da acceso a un proceso con más privilegios. Android Authority resume que el exploit se apoya "en parte" en SmileBASIC 4, lo que encaja con esa segunda fase.
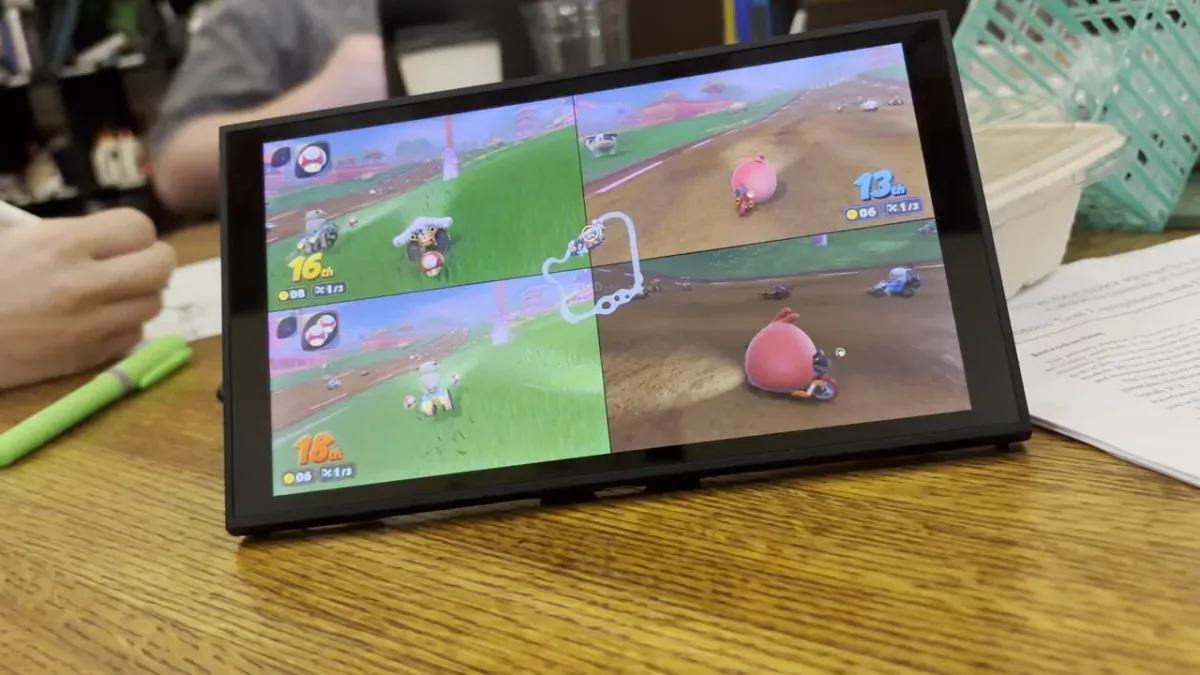
El autor cuenta que usó Codex, la herramienta de OpenAI, y que el jailbreak le costó unas dos semanas de esfuerzo sustancial. Como demostración, Codex añadió a Mario Kart World personajes como Cinnamoroll, Peter Griffin o Hatsune Miku. Ese mod, aclara, se hizo en un día y solo por diversión.
Limitaciones
Es un jailbreak tethered: hay que volver a aplicarlo cada vez que se reinicia la consola. Tampoco da control total ni permite instalar un firmware personalizado persistente, y entre los módulos integrados solo se compromete fs. El propio autor lo presenta como un paso hacia un posible CFW, no como la meta.
¿Ha reaccionado Nintendo?
Nintendo Life asegura que Nintendo "parece haber retirado" SmileBASIC 4 de la eShop tras conocerse el exploit, aunque la compañía no ha reconocido nada públicamente. Android Authority es más cauto: habla de informes de que el juego desaparece de algunas eShops regionales y menciona una demo japonesa como posible alternativa. No hay, por tanto, una retirada global confirmada ni una relación demostrada con el exploit.
Android Authority también recoge que en la comunidad de Reddit dedicada al hacking de Switch 2 algunos usuarios han comprado el juego y desconectado sus consolas de internet por miedo a un parche. Es un dato que solo cuenta ese medio. Por ahora, además, no hay verificaciones independientes de la técnica más allá de lo que publica su autor.
3 fuentes, verificadas el 25 oct
Cada noticia se escribe a partir de varias fuentes originales y se comprueba que coinciden en los datos.