Calif muestra un jailbreak untethered en el iPhone 18 Pro con iOS 27.0.1
El grupo de seguridad Calif ha mostrado un jailbreak untethered en un iPhone 18 Pro con iOS 27.0.1 que sobrevive al reinicio. No habrá herramienta para el público general, y Apple no ha comentado.
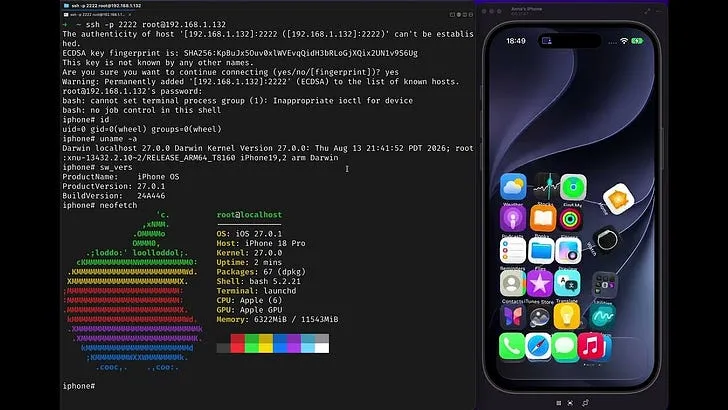
Calif presentó el pasado 16 de octubre en Hexacon, en París, una serie de demostraciones contra el iPhone: un ataque de un clic a través de Signal, otro a través de iMessage y una tercera demo en un iPhone 18 Pro. En su blog, el grupo asegura que "todo se publicará a su debido tiempo". Por ahora no ha difundido ni la herramienta ni los detalles técnicos de los fallos.
Un jailbreak que sobrevive al reinicio
Según Decrypt, el jailbreak es untethered en el iPhone 18 Pro con iOS 27.0.1: persiste tras reiniciar el dispositivo sin necesidad de conectarlo a un ordenador. Los vídeos del grupo muestran el reinicio y el acceso root posterior.
Heise, que habló con el equipo, va más lejos. Afirma que es el primer jailbreak desde iOS 9 que sobrevive a un reinicio y que logra saltarse Memory Integrity Enforcement, la protección de memoria de Apple. También cuenta que los vídeos muestran entradas mediante iMessage y Signal, ambas con un PDF manipulado que la víctima debe abrir. Son datos de Heise y de los vídeos de Calif, y no hemos podido contrastarlos con una segunda fuente independiente.
Heise añade que el jailbreak funcionaría "básicamente en cualquier iPhone (y presumiblemente iPad)" con iOS 27.0.1. Es una deducción del medio, no algo que Calif haya demostrado en otros dispositivos.
Qué dice Calif sobre su publicación
Stefan Esser, investigador de Calif, explicó a Heise que no habrá una "herramienta de jailbreak para usuarios finales". Sí podría haber una prueba de concepto, y la divulgación de las vulnerabilidades debería permitir que terceros creen una herramienta.
Esser indicó que el jailbreak se construyó con fallos que Calif ya ha comunicado a Apple o está a punto de comunicar. Según él, la mayoría ya están corregidos en la beta de iOS 27.2. También reconoció que la IA ayudó en el desarrollo, aunque no explicó cómo. Subrayó que apuntar un modelo a un iPhone y pedirle que lo hackee "sigue siendo ciencia ficción" y que hace falta combinarlo con expertos humanos. Lo del arreglo en iOS 27.2 es una declaración suya y no la hemos verificado de forma independiente.
¿Y el iPhone Duo?
MacRumors publicó el 23 de octubre que Calif había hecho jailbreak a un iPhone Duo con iOS 27.1 horas después de su lanzamiento. Según el medio, el grupo mostró iconos y widgets rebotando por la pantalla y un personaje anime. MacRumors se apoya en un tuit de Calif, y esta información no ha podido confirmarse con otras fuentes.
Tampoco está dicho que se trate del mismo exploit que el de iOS 27.0.1, ni que este funcione en iOS 27.1. De momento, lo mejor documentado es el caso del iPhone 18 Pro.
3 fuentes, verificadas el 26 oct
Cada noticia se escribe a partir de varias fuentes originales y se comprueba que coinciden en los datos.